
Aquestes són tres de les recomanacions que fa la Caixa Andorrana de la Seguretat Social (CASS) en la carta enviada pel seu director general, Josep Escoriza, a les persones -que són milers- el número d’identificació administratiu (NIA) de les quals ha quedat al descobert a conseqüència del ‘robatori de dades’ que va patir la setmana passada la parapública. Des d’aquest divendres la CASS ha començat a enviar cartes, majoritàriament per via electrònica, informant als afilats el NIA del qual va ser vulnerat quina és la situació i informant-los d’algunes recomanacions genèriques.

També el delegat de protecció de dades està informant a aquelles persones que s’adrecen a ell i, de fet, als que ho van fer abans d’aquest divendres, justament, se’ls informava que des del 20 de novembre “està previst iniciar l'enviament progressiu d'aquestes comunicacions a les persones afectades per a les quals es disposa d'un contacte adequat i s'han efectuat les comprovacions necessàries per garantir la correcta tramesa. Aquest procés es desenvoluparà progressivament, de manera que no rebre una comunicació en les primeres remeses no significa necessàriament que les vostres dades no hagin estat afectades”.
QUÈ DIU LA COMUNICACIÓ
La comunicació signada per Escoriza comença advertint que si no s’és el titular d’un NIA acabat amb una determinada numeració, la informació no va adreçada a la persona que el rep. I, en cas contrari, si tot coincideix, és que “la CASS ha comprovat que el vostre NIA va generar una resposta positiva durant les consultes massives no autoritzades detectades l'11 de novembre de 2026 al portal de declarants. El servei va poder mostrar a terceres persones les dades identificatives associades”.

S’explica que aquest servei “retornava el NIA, el número d'afiliació, el nom i els cognoms, la data de naixement, el sexe i el país o lloc de naixement. No retornava dades de contacte o bancaries, contrasenyes, historials de salut ni dades de prestacions. Els accessos potencials a altres dades des dels perfils de declarant s'investiguen separadament. Encara no podem confirmar si les respostes van ser conservades o difoses”. I es recorda que “el NIA és un identificador permanent, però no una contrasenya i no permet, per si sol, autenticar-se en serveis protegits. Combinat amb altres dades, podria facilitar missatges fraudulents, suplantacions o verificacions d'identitat insuficients”.
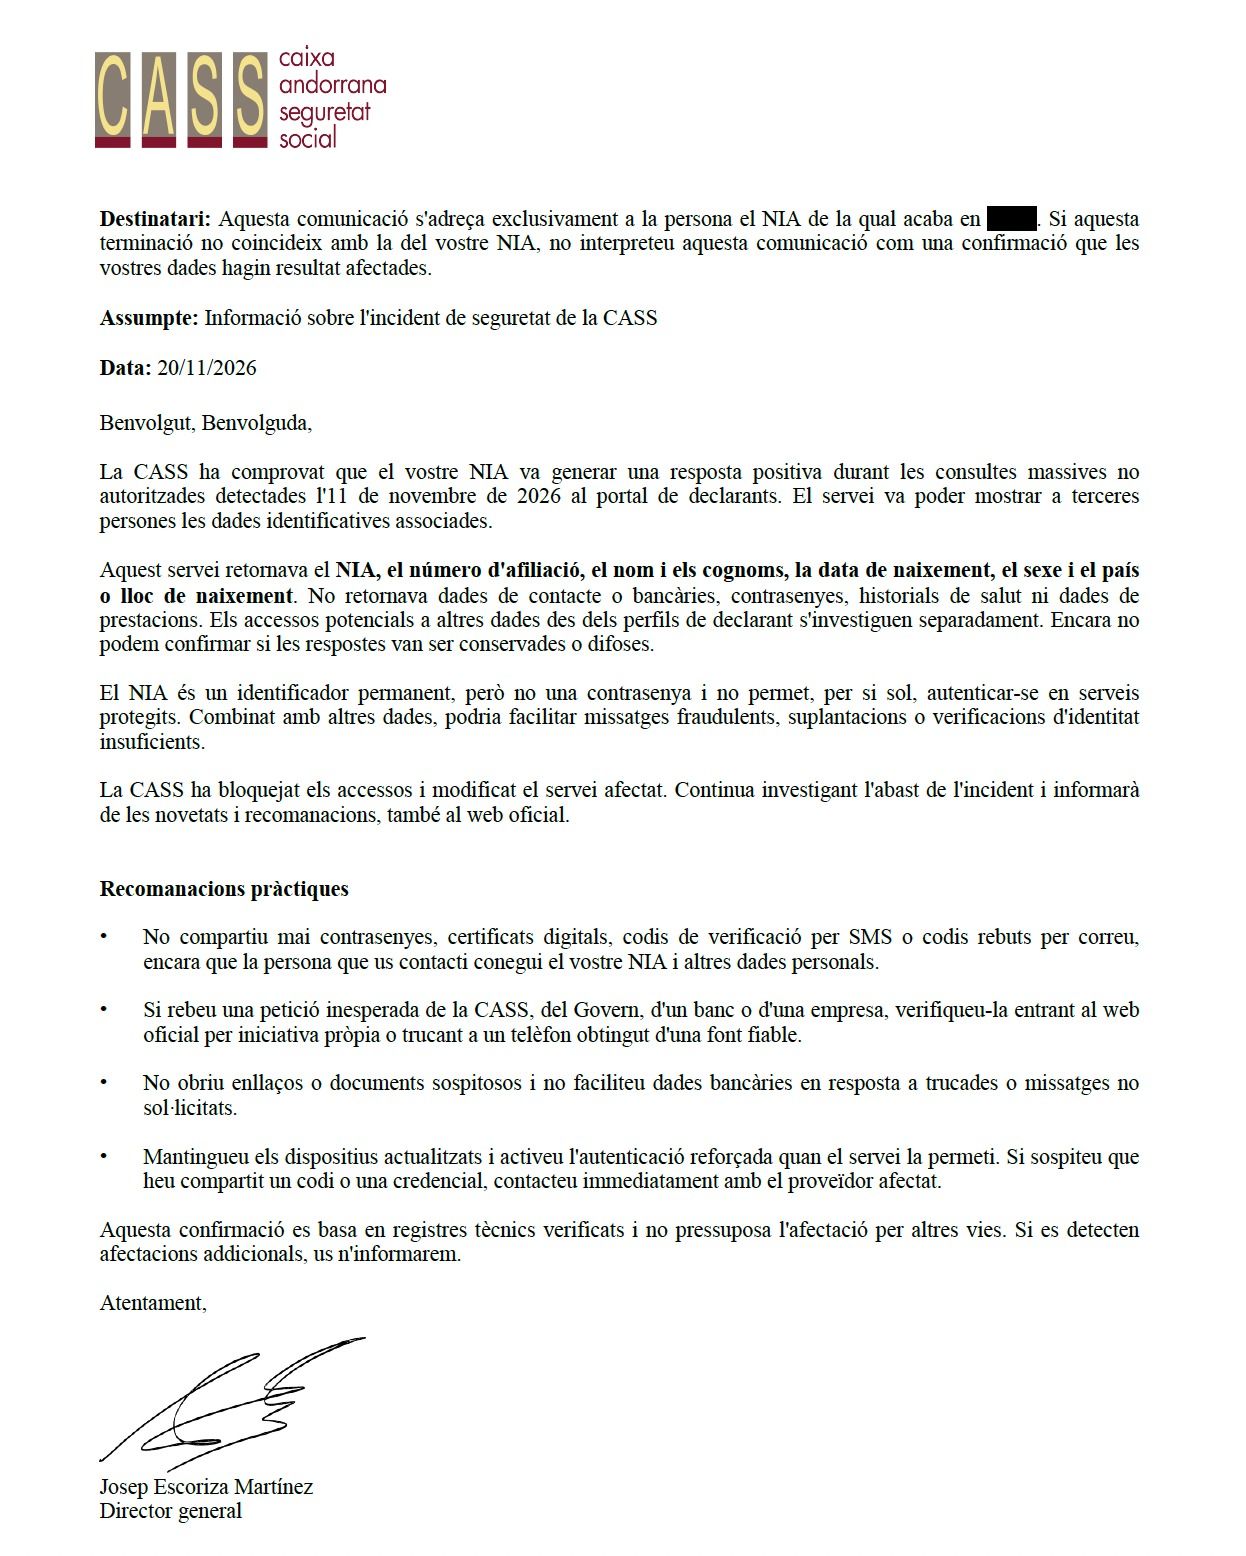
S’informa en la comunicació que “la CASS ha bloquejat els accessos i modificat el servei afectat. Continua investigant l'abast de l'incident i informarà de les novetats i recomanacions, també al web oficial” i es fan tot un seguit de recomanacions pràctiques que, de fet, enllacen amb l’explicació inicial. “No compartiu mai contrasenyes, certificats digitals, codis de verificació per SMS o codis rebuts per correu, encara que la persona que us contacti conegui el vostre NIA i altres dades personals. Si rebeu una petició inesperada de la CASS, del Govern, d'un banc o d'una empresa, verifiqueu-la entrant al web oficial per iniciativa pròpia o trucant a un telèfon obtingut d'una font fiable.”

També es recomana que “no obriu enllaços o documents sospitosos i no faciliteu dades bancaries en resposta a trucades o missatges no sol-licitats” i que “mantingueu els dispositius actualitzats i activeu l'autenticació reforçada quan el servei la permeti. Si sospiteu que heu compartit un codi o una credencial, contacteu immediatament amb el proveïdor afectat”. I s’acaba assegurant que “aquesta confirmació es basa en registres tècnics verificats i no pressuposa l’afectació per altres vies”.


Comentaris (1)