
El màxim òrgan de presa de decisions de la parapública s’ha reunit aquesta tarda de dimecres de manera extraordinària per tal de fer la primera avaluació de la situació, després que dimecres passat a la nit s’emetés un comunicat que l’endemà, polit i rebaixant el to, és el que es va fer públic. Aquest dimecres, fonamentalment s’hauria exposat el que ja va anunciar el director general, Josep Escoriza, en una compareixença davant els mitjans de comunicació. Segons les fonts consultades, clarament hi ha preocupació malgrat que es manté que no es va anar més enllà de les dades dels NIA.
VERIFICAR ALTES I BAIXES
Amb tot, segons les fonts consultades i a partir del que s’hauria explicat davant del consell d’administració, sí que s’hauria intentat accedir a altres plataformes de la CASS, però el sistema no estaria preparat i no s’hauria permès cap altre accés. La funcionalitat vulnerada és un portal on es pengen volants, punts… i s’entra en un aplicatiu per donar d’alta o de baixa a un treballador domèstic i quan s’entra, el NIA et dona les dades perquè es verifiqui si qui dones d’alta o de baixa és la persona correcta.

Aquesta va ser la configuració inicial per fer fàcil la tasca per als empresaris i ningú va revisar si era correcte o no ho era que el sistema proporcionés més dades de les necessàries. Aquí s’ha de veure si en tots els anys que fa que funciona aquesta aplicació hi ha hagut deixadesa per part d’algú. De fet, la cerca de responsabilitats, d’haver-n’hi, anirien per aquí i, ara per ara, sembla clar que només quedarien en l’àmbit tècnic. La comissió interna, que una vegada avalada hauria d’agafar velocitat de creuer, ha de determinar tot un seguit d’elements.

Una de les qüestions que s’ha de determinar per quin canal els ciberdelinqüents va tenir accés als certificats dels patrons domèstics. L’Agència nacional de ciberseguretat manté que va ser arran d’una infecció massiva a través d’un ‘malware’ o similar que es va poder accedir als certificats. Però la CASS vol més claredat, si es pot, en determinar com es va accedir als documents en qüestió. Perquè no seria el mateix haver xuclat els documents que no pas haver entrat des dels ordinadors mateix. Una de les coses que s’haurien de determinar és si l’atac o demanda d’informació es va fer sempre des del mateix ordinador o de diferents.
DES DEL 2018
Com han comentat les fonts consultades, per poder instal·lar el certificat en un ordinador és necessitava un codi que només serveix per a una sola instal·lació i en un ordinador concret. Aquesta contrasenya es va facilitar en el moment de sol·licitar els certificats i això va ser, segons les fonts, el 2018. Si es vol instal·lar en un altre ordinador s’ha de sol·licitar un altre codi. I en els darrers temps ja no es facilitaven aquestes contrasenyes perquè els usuaris entraven per altres canals.

Com ja va informar el director general de la CASS en la compareixença davant els mitjans de comunicació, una de les mesures adoptades, la principal en aquest sentit, és deixar inactiva l’aplicació, la funcionalitat, i ara s’està mirant que quan algú entri no es doni les dades que es van donar als ciberdelinqüents. També s’ha de comunicar als afectats que els van vulnerar els certificats i a tots als que han accedit a visualitzar-los les seves dades, que per si soles no serien crítiques, tot i que sí que poden servir per altres atacs. Com es va anunciar també, la CASS va interposar denúncia a la policia. I la direcció ha demanat autorització al consell d’administració per poder comparèixer davant el Consell General, sobretot si la investigació interna està més avançada, per poder informar sobre l’incident.
PROBLEMES D’ADVOCATS PER PODER ACCEDIR A LA PLATAFORMA ELECTRÒNICA
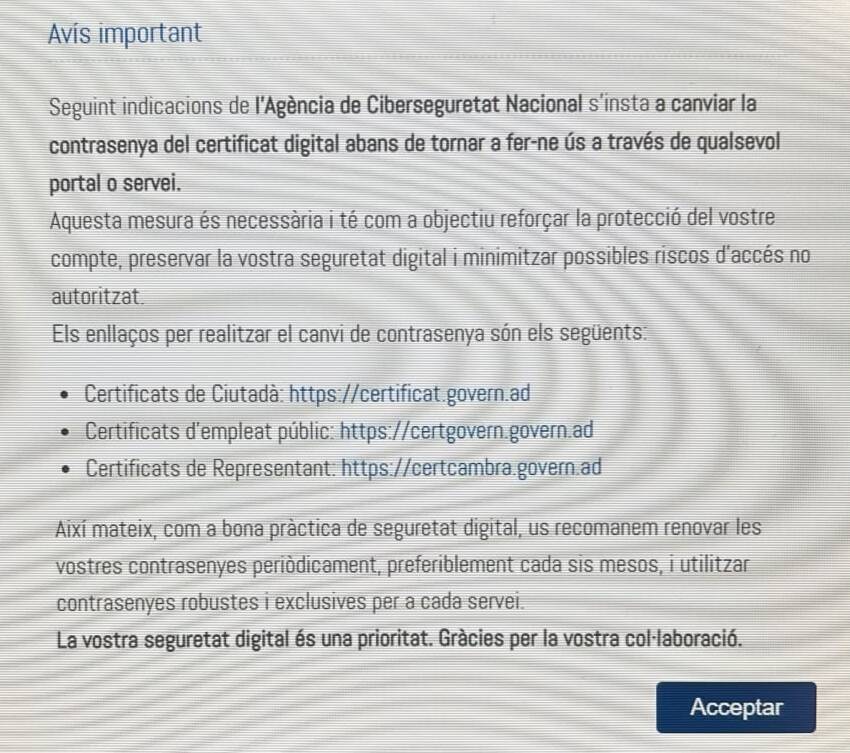
Tot l’enrenou causat per l’incident a la CASS i les decisions que s’han anat adoptant posteriorment, com el fet de recomanar que es canviïn les contrasenyes dels certificats digitals, estan tenint derivades inicialment no previstes. Així, aquest dimecres, diversos advocats i procuradors han tingut problemes per poder accedir a la plataforma electrònica on ‘s’aboquen’ els escrits. El mecanisme denominat PSP. Els que havien procedit a fer el canvi de mot clau del certificat digital durant la jornada de dimarts, no haurien tingut dificultats. Però alguns dels que no ho haurien fet sí que s’han vist amb dificultats. I quan han volgut canviar la contrasenya en qüestió no ho han pogut fer i, en conseqüència, no han pogut accedir al PSP.


Comentaris (3)